2026
KS-CFA: Control-Flow Attestation via Symbolic Replay Against Control-Flow Bending Attacks
Zhanyu Sha, Konstantinos Markantonakis, Carlton Shepherd, Amir Rafi
Prépublication
Professeur de sécurité de l’information à Royal Holloway, University of London, et directeur du Trustworthy, Embedded and Autonomous Systems Centre (TASC).
Démarche
Des systèmes de sécurité de l’information théoriquement solides échouent en pratique, parce qu’un adversaire vise la partie la plus faible et la plus accessible d’un système — ordinairement l’implémentation plutôt que la preuve.
Combler cet écart est au cœur de mon travail depuis 1998 : cartes à puce et RFID, IoT et plateformes embarquées, terminaux mobiles, environnements d’exécution de confiance, contrats intelligents, avionique et drones, interfaces cyber-physiques et environnements d’exécution en nuage. Plus récemment, mon équipe a travaillé sur les attaques du contrôleur mémoire et micro-architecturales, le fuzzing automatisé pour appareils ARM IoT, l’attestation de flot de contrôle, la criminalistique des téléphones mobiles et la protection des modèles et des données d’IA sur plateformes embarquées et distribuées.
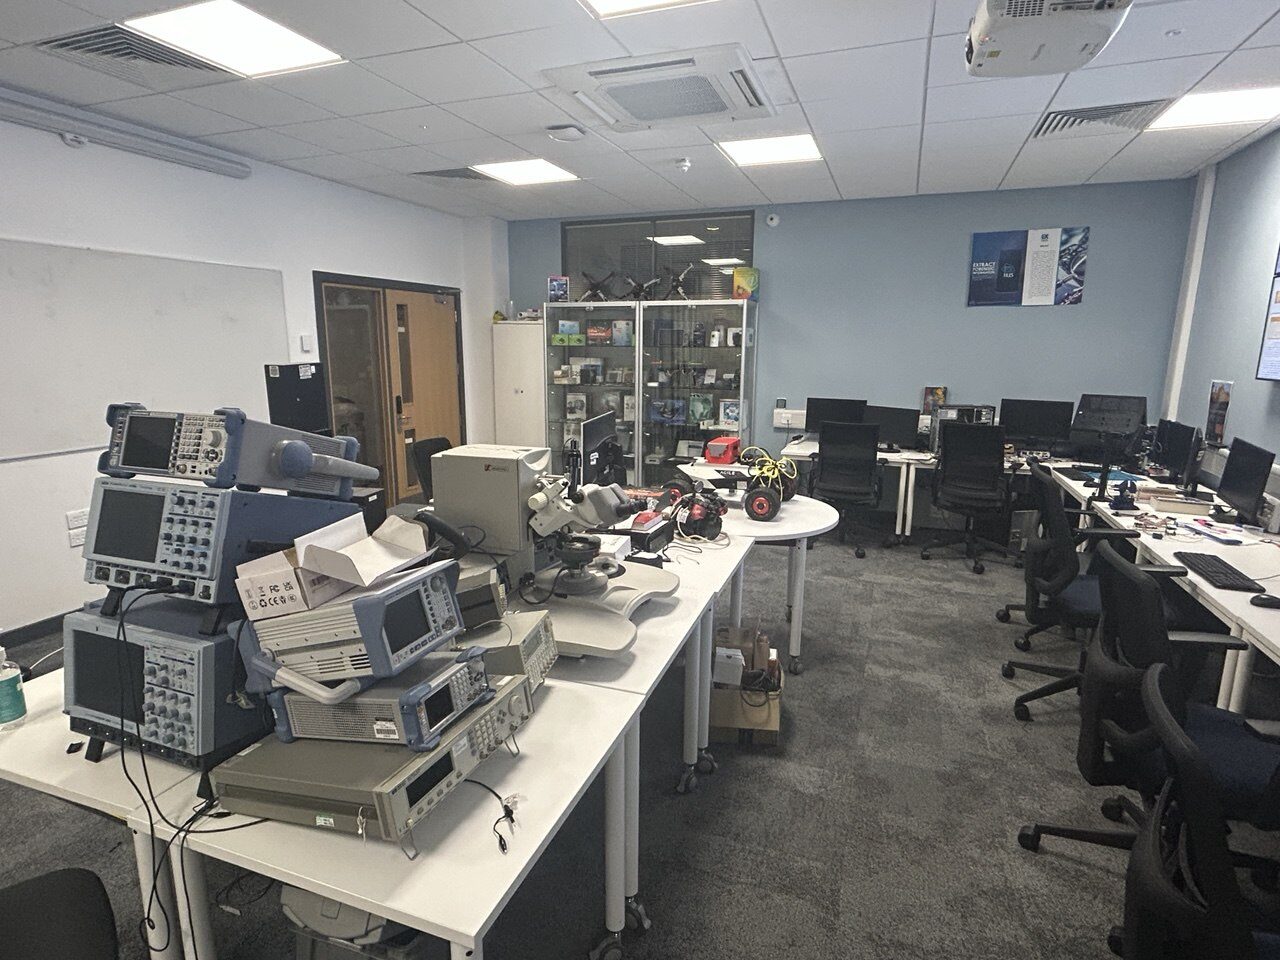
Recherche
Mes recherches portent sur la manière dont l’informatique de confiance et les architectures système sécurisées peuvent protéger les systèmes connectés, embarqués et dotés d’IA.
Environnements d’exécution de confiance, attestation de plateforme et protection matérielle des applications, des données et des charges de travail d’IA sensibles — cartes à puce, Intel SGX, ARM TrustZone, AMD SEV et Trusted Platform Modules.
Protéger les modèles d’IA, les données et la prise de décision dans les environnements embarqués, autonomes et distribués : exécution de confiance, déploiement sécurisé et apprentissage collaboratif respectueux de la vie privée.
Architectures de sécurité pour les plateformes embarquées, connectées et autonomes : détection d’intrusion assistée par IA, réseaux embarqués, sécurité des calculateurs et intégrité des mises à jour à distance.
Fonctionnement digne de confiance des systèmes qui recourent à l’IA pour percevoir, décider et agir — intégrité, résilience et exécution vérifiable, des véhicules aux aéronefs sans pilote et au contrôle industriel.
Vérifier qu’une plateforme est dans un état connu avant toute opération sensible — y compris l’attestation du flot de contrôle, qui vérifie le comportement à l’exécution et pas seulement l’image de démarrage.
Intégrité du contrôleur de vol, sécurité de la station au sol, contre-mesures au leurrage et au brouillage GPS, et attestation adaptée aux contraintes du matériel embarqué aéroporté.
Architectures de sécurité Android et iOS, intégration d’éléments sécurisés, canaux cachés par capteurs et empreinte d’appareil, et les systèmes DRM qui protègent les contenus commerciaux sur cinq milliards de terminaux.
Protocoles EMV et de paiement sans contact, tokenisation, détection d’attaques par relais à l’aide de capteurs ambiants, et les infrastructures de billettique qui font circuler les villes.
Profils
Publications récentes
Les travaux les plus récents.
Zhanyu Sha, Konstantinos Markantonakis, Carlton Shepherd, Amir Rafi
Prépublication
Amir Rafi, Konstantinos Markantonakis, Hamza Rafi, Carlton Shepherd, Zhanyu Sha
8th IEEE International Conference on Signal Processing and Information Security (ICSPIS 2025)
Zhanyu Sha, Carlton Shepherd, Amir Rafi, Konstantinos Markantonakis
Computers & Security, vol. 150, art. 104254
Carlton Shepherd, Jan Kalbantner, Benjamin Semal, Konstantinos Markantonakis
IEEE Transactions on Dependable and Secure Computing, vol. 21, no. 4
Konstantinos Markantonakis, Ghada Arfaoui, Sarah Abu Ghazalah, Carlton Shepherd, Raja Naeem Akram, Damien Sauveron
Smart Cities, vol. 7, no. 5, pp. 2887–2909
Amir Rafi, Carlton Shepherd, Konstantinos Markantonakis
22nd IEEE International Conference on Trust, Security and Privacy in Computing and Communications (TrustCom 2023)
Ouvrages
Un corpus construit sur près de vingt ans, qui retrace l’évolution de l’informatique sécurisée des cartes à puce multi-applicatives aux environnements d’exécution de confiance d’aujourd’hui.
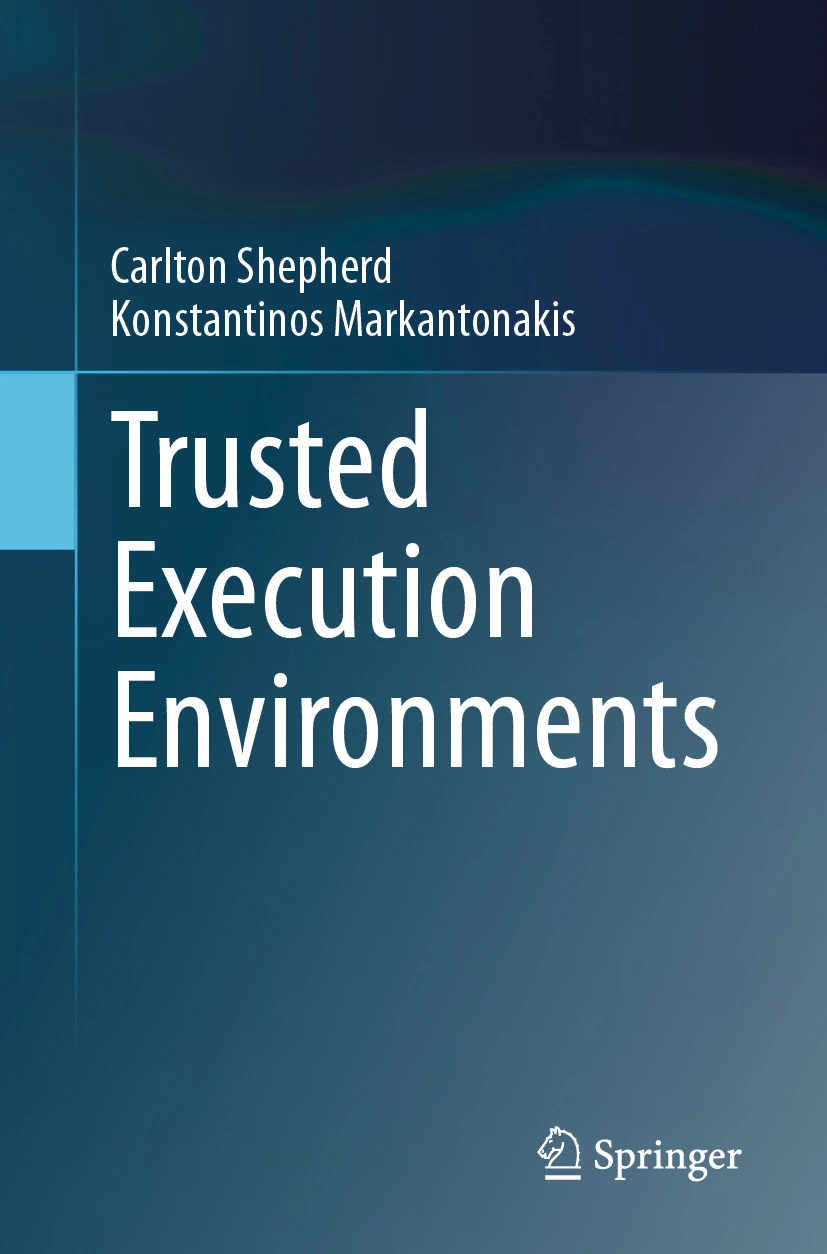
2024
Carlton Shepherd et Konstantinos Markantonakis
ISBN 978-3-031-55560-2
Springer
2017
Keith Mayes et Konstantinos Markantonakis (dir.) — deuxième édition
ISBN 978-3-319-50498-8
Springer
2014
Konstantinos Markantonakis et Keith Mayes (dir.)
ISBN 978-1-4614-7914-7
Springer
2008
Keith E. Mayes et Konstantinos Markantonakis (dir.) — première édition
ISBN 978-0-387-72197-2
SpringerEncadrement
J’encadre des doctorants sur les environnements d’exécution de confiance, la sécurité des systèmes de paiement, la sécurité automobile et des systèmes embarqués, les capteurs embarqués résilients, ainsi que les attaques contre l’IA et l’exécution dans le cloud et leurs contre-mesures. Ces travaux portent de plus en plus sur la protection des modèles d’IA, des données et des décisions sur les appareils et les plateformes où ils s’exécutent. Depuis 2004, j’ai mené plus de 17 doctorats jusqu’à la soutenance.
Je suis toujours intéressé par de bons candidats ayant une formation en informatique, en sécurité de l’information, en électronique ou en génie informatique. La compétence pratique — en particulier en développement logiciel — est tout spécialement appréciée, de même qu’un intérêt marqué pour la sécurité des systèmes et l’informatique de confiance.
Actualités
Publications, distinctions, divulgations et nominations.