K. MarkantonakisInformation Security Group, Royal Holloway
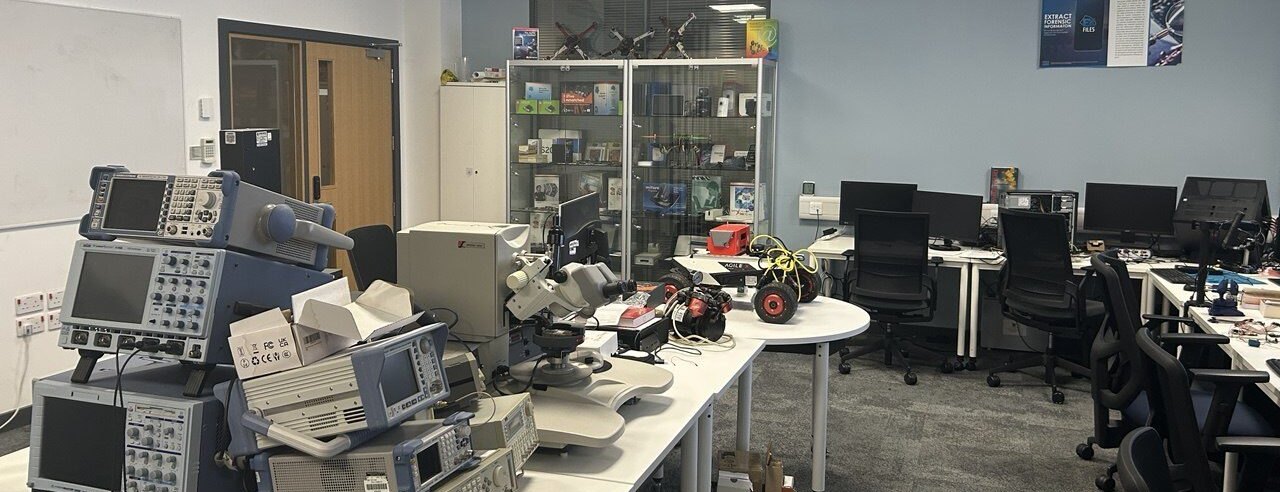
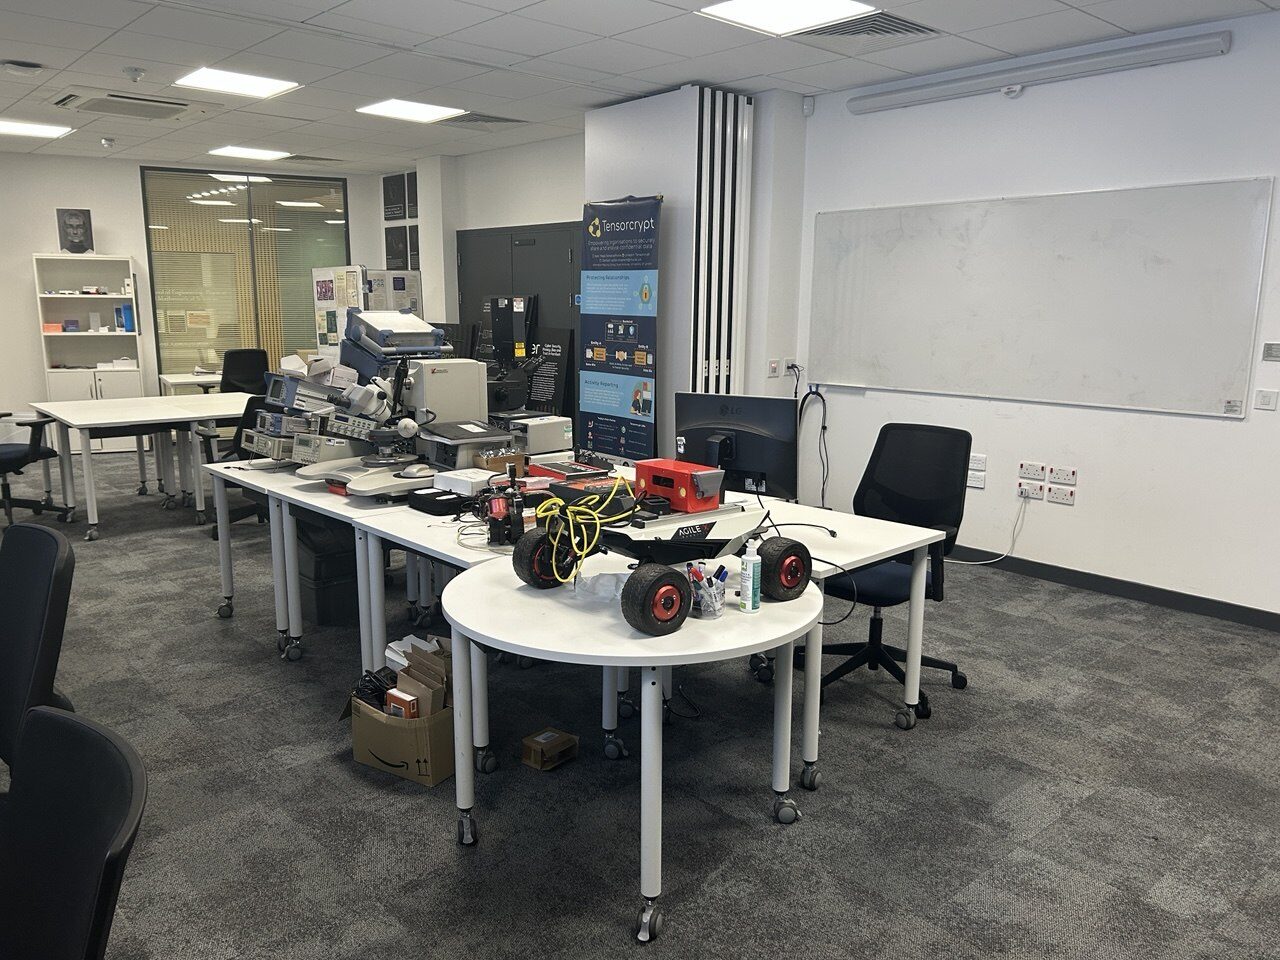
Instruments sur un banc d’analyse par canaux auxiliaires au laboratoire du centre

Accueil  /  Recherche

Domaines de recherche

Mes recherches portent sur la manière dont les plateformes matérielles sécurisées et les technologies d’exécution de confiance peuvent protéger les systèmes autonomes et connectés.

Positionnement

Mes recherches portent sur la sécurité et la fiabilité des systèmes connectés, embarqués et dotés d’IA. J’étudie comment les technologies d’exécution de confiance, l’attestation de plateforme et les architectures système sécurisées peuvent protéger les données, les logiciels et les modèles d’IA sensibles tout au long de leur cycle de vie opérationnel.

Les chercheurs en sécurité de l’information conçoivent souvent des systèmes performants en théorie, mais qui faiblissent dès que l’on tient compte des caractéristiques de la plateforme d’exploitation. Pour qu’un système ou un produit soit tenu pour sûr, il est nécessaire mais non suffisant que la conception soit théoriquement solide : l’implémentation compte tout autant, car les attaquants visent les parties les plus faibles et les plus accessibles. Combler cet écart est au cœur de mon travail depuis 1998 — cartes à puce, objets connectés, RFID, terminaux mobiles, systèmes embarqués, contrats intelligents, avionique et drones, interfaces cyber-physiques et environnements d’exécution en nuage.

Le potentiel d’impact y est fort, en particulier du fait de l’intérêt croissant pour les objets interconnectés, les systèmes de contrôle industriel, les infrastructures nationales critiques et la sécurité des véhicules et de l’avionique. Plus récemment, les travaux se sont étendus aux attaques du contrôleur mémoire et à leurs contre-mesures, aux attaques micro-architecturales, aux cadres de fuzzing automatisé pour appareils ARM IoT, à la criminalistique des téléphones mobiles et à la protection des modèles d’apprentissage automatique et des données sur lesquelles ils sont entraînés et exécutés.

Axes principaux

Axes de recherche principaux

Ces axes traversent les travaux du Trustworthy, Embedded and Autonomous Systems Centre et la plus grande part de ce que mes doctorants et moi publions.

Informatique de confiance et confidentielle

Environnements d’exécution de confiance, attestation de plateforme et protection matérielle des applications, des données et des charges de travail d’IA sensibles. Nos travaux couvrent les cartes à puce, Intel SGX, ARM TrustZone, AMD SEV et les Trusted Platform Modules, en examinant aussi bien leurs garanties de sécurité que leurs vulnérabilités pratiques, et en développant des approches des enclaves sécurisées et des protocoles d’attestation à distance qui rendent possible un calcul digne de confiance en environnement hostile. Ces travaux ont donné le premier manuel académique complet consacré au sujet (Springer, 2024).

  • Intel SGX
  • ARM TrustZone
  • TPM
  • Informatique confidentielle

Sécurité et fiabilité des systèmes dotés d’IA

Protéger les modèles d’IA, les données et les processus de décision dans les environnements embarqués, autonomes et distribués, par l’exécution de confiance, le déploiement sécurisé et l’apprentissage collaboratif respectueux de la vie privée. Les travaux portent sur l’intégrité de l’inférence sur appareils contraints, sur la protection des modèles et des données d’entraînement au sein des environnements d’exécution de confiance et sur la sécurité de l’apprentissage fédéré et par consensus en périphérie — ainsi que sur l’usage de l’apprentissage automatique lui-même pour la détection d’intrusion et l’analyse des menaces.

  • Protection des modèles
  • Apprentissage fédéré
  • IA embarquée
  • Apprentissage confidentiel

Sécurité des systèmes embarqués et automobiles

Architectures de sécurité pour les systèmes embarqués, connectés et autonomes, y compris la détection d’intrusion assistée par IA et l’analyse collaborative des menaces. Nous étudions les objets connectés, les microcontrôleurs et les plateformes à ressources limitées, où les mesures classiques sont souvent inapplicables, avec des travaux importants sur la sécurité RISC-V. Notre travail automobile examine les réseaux embarqués, la sécurité des calculateurs et les mécanismes de mise à jour à distance. Nous travaillons de façon offensive, par analyse de canaux auxiliaires et injection de fautes, et défensive, par des contre-mesures, le démarrage sécurisé et la mise à jour authentifiée du micrologiciel.

  • RISC-V
  • Sécurité IoT
  • Automobile
  • Canaux auxiliaires

Sécurité des systèmes autonomes

Fonctionnement digne de confiance des systèmes qui recourent à l’IA pour percevoir, décider et agir, en insistant sur l’intégrité, la résilience et l’exécution vérifiable. L’axe traite de la sécurité là où le calcul rencontre le monde physique : véhicules autonomes, systèmes aériens sans pilote et contrôle industriel. Nous étudions également la sécurité des systèmes ICS et SCADA des infrastructures nationales critiques, où une décision compromise a des conséquences physiques.

  • Véhicules autonomes
  • Systèmes sans pilote
  • ICS et SCADA
  • Exécution vérifiable

Sécurité des terminaux mobiles

Nous examinons les architectures de sécurité d’Android et d’iOS, y compris leurs implémentations de TEE et l’intégration d’éléments sécurisés. Nous étudions la sécurité des capteurs, notamment les canaux cachés et l’empreinte d’appareil obtenue par accéléromètres, gyroscopes et autres capteurs embarqués. Un axe important est l’analyse des systèmes de gestion des droits numériques — Google Widevine, Apple FairPlay et Microsoft PlayReady — et des faiblesses de leurs mécanismes de protection.

  • Android et iOS
  • Widevine
  • Sécurité des capteurs
  • TEE mobiles

Gestion des droits numériques et sécurité des médias

Nous étudions les conséquences, pour la sécurité et la vie privée, de la gestion des droits numériques et de la protection des contenus. Nous analysons les cadres DRM les plus déployés ainsi que la norme W3C Encrypted Media Extensions, sur laquelle reposent les plateformes de diffusion en continu. Ces travaux mettent au jour des vulnérabilités dans la protection des contenus, examinent les risques pour la vie privée dans les chaînes de distribution et évaluent les garanties des environnements d’exécution de confiance qui protègent les clés de déchiffrement.

  • Systèmes DRM
  • W3C EME
  • Protection des contenus
  • Sécurité du streaming

Attestation de plateforme

L’attestation à distance permet à un vérificateur d’établir qu’une plateforme se trouve dans un état connu et digne de confiance avant toute opération sensible. Nous développons des protocoles d’attestation pour les systèmes embarqués, les serveurs en nuage et les nœuds de périphérie, et nous étudions l’attestation du flot de contrôle, qui vérifie le comportement à l’exécution par contrôle d’intégrité du flot et détecte ainsi des attaques sophistiquées. Ces travaux s’étendent aux réseaux IoT hétérogènes et aux environnements fédérés, où l’établissement de la confiance est le plus difficile.

  • Attestation à distance
  • Flot de contrôle
  • CFI
  • Vérification de confiance

Sécurité de l’avionique et des drones

Nous traitons de la sécurité dans l’aéronautique et les systèmes aériens sans équipage, des drones commerciaux aux plateformes avioniques critiques : vulnérabilités des protocoles de communication, contre-mesures au leurrage et au brouillage GPS, vérification de l’intégrité du contrôleur de vol et sécurité de la station de contrôle au sol. Ces travaux examinent également la conformité réglementaire et le paysage des menaces propre aux aéronefs télépilotés et autonomes partageant l’espace aérien.

  • Sécurité des drones
  • Leurrage GPS
  • Avionique
  • Attestation UAV

Sujets spécifiques

Sujets d’investigation spécifiques

Domaines d’investigation active, transversaux aux axes principaux ci-dessus.

Sécurité des systèmes de paiement

Analyse des protocoles de paiement sans contact, des normes EMV et des schémas de tokenisation, afin d’identifier les vulnérabilités et de renforcer la sécurité des transactions.

Sécurité RFID et NFC

Attaques par relais, écoute clandestine et vérification de proximité dans les systèmes d’identification par radiofréquence et de communication en champ proche.

Cartes à puce et Java Card

Plateformes multi-applicatives, domaines de sécurité GlobalPlatform et mécanismes d’isolation des applets Java Card pour les applications d’identité et de paiement.

Gestion des droits numériques

Analyse de sécurité des systèmes de protection des contenus, dont Widevine, FairPlay et PlayReady, et de leurs implémentations fondées sur des TEE.

Sécurité et vie privée des capteurs

Canaux cachés par les capteurs, écoute par accéléromètre, techniques d’empreinte d’appareil et conséquences des données ambiantes pour la vie privée.

Applications de la blockchain

Gestion décentralisée de l’identité, vérification de la sécurité des contrats intelligents, vote électronique et intégration de TEE pour des oracles de confiance.

Apprentissage automatique respectueux de la vie privée

Sécurité de l’apprentissage fédéré, calcul multipartite sécurisé, inférence protégée par TEE et mécanismes de confidentialité différentielle.

Sécurité automobile

Protection des réseaux embarqués (bus CAN, Ethernet), sécurité du micrologiciel des calculateurs, vulnérabilités des accès sans clé et intégrité des mises à jour à distance.

Sécurité de l’avionique et des drones

Sécurité des protocoles de communication des drones, attestation du contrôleur de vol, contre-mesures au leurrage GPS et protection des systèmes avioniques critiques.

Mises à jour sécurisées du micrologiciel

Protocoles de mise à jour authentifiée pour systèmes embarqués, protection contre le retour à une version antérieure et chaînes de démarrage sécurisé.

Analyse par canaux auxiliaires

Analyse de consommation, émanations électromagnétiques, attaques temporelles et canaux liés au cache, pour extraire des secrets des implémentations.

Sécurité intrinsèque au matériel

Fonctions physiques non clonables (PUF), modules matériels de sécurité, génération de nombres véritablement aléatoires et conception inviolable.

Sécurité des systèmes de transport

Sécurité de la billettique, vulnérabilités des cartes de transport, lutte contre la fraude et protection des infrastructures critiques de transport.

Intelligence artificielle en périphérie

Sécurité et intégrité de l’inférence sur appareils contraints, protection des modèles dans les TEE et robustesse face aux exemples adverses.

Criminalistique des systèmes embarqués

Techniques d’investigation numérique pour objets connectés, extraction et analyse de micrologiciel, criminalistique mémoire sur microcontrôleurs et préservation des preuves.

Lutte contre la triche dans les jeux vidéo

Protection de l’intégrité du jeu fondée sur les TEE, attestation côté client pour le jeu compétitif et détection de triche par informatique de confiance.
Doctorat et collaboration

Doctorat et collaboration

Je suis ouvert aux candidatures de doctorants et aux propositions de collaboration portant sur mes domaines de recherche, y compris la sécurité et la fiabilité des systèmes dotés d’IA.

Chaque axe ci-dessus s’appuie sur des travaux publiés. L’ensemble de mes publications peut être consulté par titre, auteur, lieu de publication et année depuis la page des publications.

Plateforme d’essai de sécurité automobile au laboratoire
Plateforme de développement automobile utilisée pour les travaux sur les réseaux embarqués et la sécurité des calculateurs.
↑↓ move↵ openesc close