K. MarkantonakisInformation Security Group, Royal Holloway
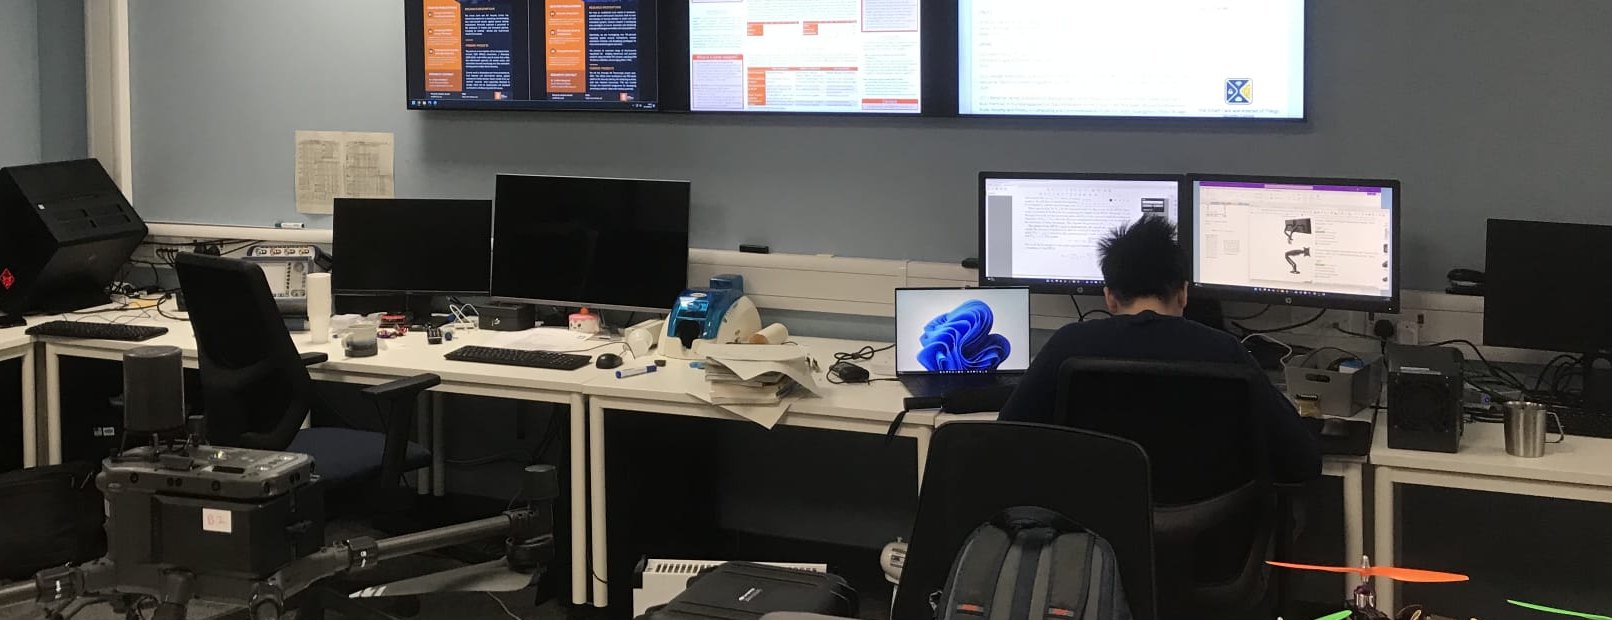
Plateformes de drones et postes de travail au laboratoire du centre

Accueil  /  Actualités

Actualités

Publications, distinctions, divulgations et nominations, les plus récentes en premier.

Postes à pourvoir

Aucun poste de recherche financé n’est disponible à l’heure actuelle. Les nouvelles opportunités, qu’il s’agisse de doctorats, de postdoctorats ou de postes d’assistant de recherche, seront annoncées ici et sur la page d’encadrement.

octobre 2026

Le centre devient TASC

Après plus de vingt ans, le Smart Card and IoT Security Centre a été renommé Trustworthy, Embedded and Autonomous Systems Centre. Ce nouveau nom rend compte de l’orientation prise par les travaux : plateformes autonomes sécurisées, IA embarquée, télécommunications, identité numérique et paiements, et sécurité de la diffusion audiovisuelle.

Visiter le centre

juillet 2026

Attestation du flot de contrôle par rejeu symbolique

Zhanyu Sha, avec le Dr Carlton Shepherd et Amir Rafi, a publié KS-CFA, qui réalise l’attestation du flot de contrôle par rejeu symbolique afin de détecter les attaques par déviation du flot de contrôle — une catégorie qui met en échec beaucoup de schémas existants, car l’exécution détournée suit malgré tout un chemin légitime dans le graphe.

Lire la prépublication

janvier 2026

Risques de sécurité et de vie privée dans W3C Encrypted Media Extensions

Amir Rafi a présenté à IEEE ICSPIS l’analyse du groupe sur la norme W3C Encrypted Media Extensions. EME sous-tend la lecture protégée sur toutes les grandes plateformes de diffusion ; l’article examine de près les risques de sécurité et de vie privée qui apparaissent dans ses déploiements réels.

Lire l’article

mars 2025

Premier état de l’art complet sur l’attestation du flot de contrôle

Zhanyu Sha, le Dr Carlton Shepherd, Amir Rafi et moi-même avons publié un état de l’art sur l’attestation du flot de contrôle dans Computers & Security. Il examine plus de trente schémas parus entre 2016 et 2024 et établit un cadre unifié pour les analyser, avec des implications pour le nuage, les systèmes cyber-physiques et l’IoT.

Lire l’article

janvier 2025

Le partage de secret contre la triche par paquets dans les jeux en ligne

Yaqi Cai, le Dr Carlton Shepherd et moi-même avons publié des travaux sur la triche par manipulation de paquets réseau dans les jeux en ligne multijoueurs, en proposant une approche par partage de secret qui rend inopérantes les manipulations les plus courantes.

Lire la prépublication

juin 2024

Trusted Execution Environments publié par Springer

Le Dr Carlton Shepherd et moi-même avons publié Trusted Execution Environments, le premier ouvrage complet consacré aux TEE modernes. Il va des cartes à puce à Intel SGX et ARM TrustZone, et traite de l’architecture, des applications et des mécanismes d’attestation qui les rendent utiles.

Voir chez Springer

2024

Canaux cachés dans le multiplexage des capteurs Android

Des travaux menés avec le Dr Carlton Shepherd, le Dr Jan Kalbantner et Benjamin Semal, publiés dans IEEE Transactions on Dependable and Secure Computing, ont montré que la manière dont Android multiplexe les données de capteurs ouvre des canaux cachés et permet l’empreinte d’applications. Le problème touche tous les appareils Android connus. Il a fait l’objet d’une divulgation responsable auprès de Google et d’AOSP, qui ont proposé une prime ; elle a été refusée et reversée à une association caritative.

Lire l’article

2024

Capteurs ambiants et détection des attaques par relais, reproduits

Une étude de reproductibilité parue dans IEEE Access a réexaminé si les capteurs ambiants permettent d’établir de manière fiable la proximité lors de transactions NFC — une question soulevée par ce groupe dès 2016, et qui concerne tout paiement sans contact.

Lire l’article

novembre 2023

Première évaluation de sécurité des systèmes DRM mobiles

Amir Rafi a présenté à IEEE TrustCom la première évaluation de sécurité spécifique des systèmes de gestion des droits numériques mobiles. L’étude a porté sur Google Widevine, Apple FairPlay et Microsoft PlayReady — déployés sur plus de cinq milliards d’appareils — en établissant une taxonomie de leurs fonctions de sécurité et en identifiant plusieurs faiblesses.

Lire l’article

juillet 2023

Fin du projet EXFILES

Le projet européen Horizon 2020 EXFILES s’est achevé après trois années de développement d’outils permettant aux services répressifs d’extraire des preuves de terminaux mobiles chiffrés. Il a produit la première analyse complète de l’injection de fautes physiques et des attaques par canaux auxiliaires sur téléphones mobiles.

2023

Reconnaissance de fonctions à partir des compteurs de performance matériels

Publiés dans IEEE Transactions on Computers, ces travaux ont montré que les compteurs de performance matériels permettent d’identifier quelle fonction s’exécute dans une bibliothèque compilée ou un environnement d’exécution de confiance, avec une précision de 86 à 99 pour cent — un résultat utile aux défenseurs, et un avertissement pour quiconque compte sur un TEE pour la confidentialité.

Lire l’article

septembre 2022

Deux doctorants rejoignent le groupe

Amir Rafi a rejoint le groupe via le Centre for Doctoral Training in Cyber Security for the Everyday pour travailler sur la sécurité de la diffusion audiovisuelle, après avoir été assistant de recherche sur EXFILES. Zhanyu Sha l’a rejoint pour travailler sur la sécurité logicielle, les environnements d’exécution de confiance et l’attestation du flot de contrôle.

Découvrir les doctorants

2022

TensorCrypt finaliste de CyberASAP

TensorCrypt, qui applique les environnements d’exécution de confiance à l’échange confidentiel de données, a été finaliste du programme CyberASAP d’Innovate UK. La preuve de concept financée a employé trois étudiants de licence de Royal Holloway, et une demande de brevet a été déposée.

En savoir plus sur la valorisation

2021

Divulgation d’une vulnérabilité Android touchant toutes les versions

Avec le Dr Carlton Shepherd, j’ai découvert une vulnérabilité affectant toutes les versions connues d’Android, tous constructeurs confondus. Elle a fait l’objet d’une divulgation responsable auprès de l’organisation concernée, a été officiellement reconnue, et les conclusions ont été partagées avec nos partenaires d’EXFILES.

Registre des divulgations

avril 2021

Prix du meilleur article et de la meilleure session à IEEE DASC

Vihangi Vagal, le Dr Carlton Shepherd et moi-même avons reçu à la fois le prix du meilleur article et celui de la meilleure session de la 40e IEEE Digital Avionics Systems Conference, pour nos travaux sur le géorepérage dynamique complexe des aéronefs sans équipage.

2019

Demande de brevet sur la provenance des données et les droits RGPD

Avec le Dr Raja Naeem Akram et James Tapsell, une demande de brevet mondiale portant sur une technique d’enregistrement d’un événement et de son incidence sur les données tout au long de leur cycle de vie. Elle sert les droits du RGPD : accès, effacement et rectification avec preuve.

Brevets

2018

Le Forum économique mondial reconnaît nos travaux sur les appels d’offres blockchain

Notre article sur un cadre d’appels d’offres équitable et transparent fondé sur la blockchain a été repéré de façon indépendante par un groupe du Forum économique mondial travaillant sur la transparence des marchés publics. Bon nombre des objectifs techniques de ce projet étaient déjà atteints par l’article.

2018

CVE-2018-10088 reçoit un score CVSS de 10,0

Un étudiant de MSc que j’encadrais a découvert un débordement de tampon jusque-là inconnu dans un enregistreur vidéo numérique. CVE-2018-10088 s’est vu attribuer un score CVSS de 10,0 — le maximum.

Fiche CVE

↑↓ move↵ openesc close