2026
KS-CFA: Control-Flow Attestation via Symbolic Replay Against Control-Flow Bending Attacks
Zhanyu Sha, Konstantinos Markantonakis, Carlton Shepherd, Amir Rafi
Preprint
Professore ordinario di Information Security alla Royal Holloway, University of London, e direttore del Trustworthy, Embedded and Autonomous Systems Centre (TASC).
Impostazione
I sistemi di sicurezza delle informazioni solidi in teoria falliscono comunque nella pratica, perché un avversario prende di mira la parte più debole e accessibile di un sistema — di norma l’implementazione, non la dimostrazione.
Colmare questo divario è al centro del mio lavoro dal 1998: smart card e RFID, IoT e piattaforme embedded, dispositivi mobili, ambienti di esecuzione fidati, smart contract, avionica e droni, interfacce ciberfisiche e ambienti di esecuzione cloud. Più di recente il mio gruppo ha lavorato su attacchi al controllore di memoria e microarchitetturali, fuzzing automatizzato per dispositivi IoT ARM, attestazione del flusso di controllo, informatica forense della telefonia mobile e protezione di modelli e dati di IA su piattaforme embedded e distribuite.
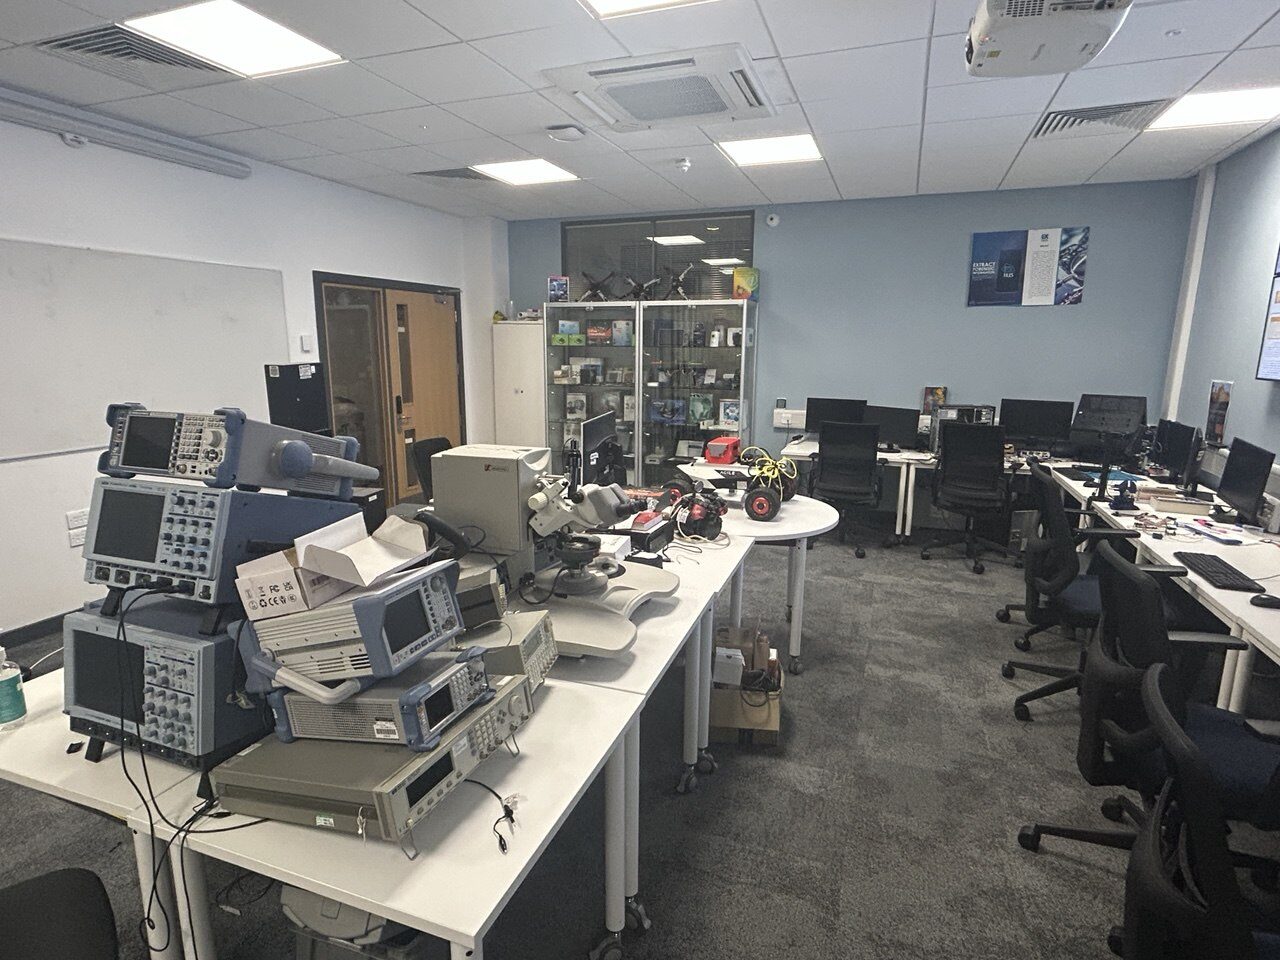
Ricerca
La mia ricerca studia come il calcolo fidato e le architetture di sistema sicure possano proteggere i sistemi connessi, embedded e abilitati all’IA.
Ambienti di esecuzione fidati, attestazione di piattaforma e protezione assistita dall’hardware per applicazioni, dati e carichi di lavoro di IA sensibili — smart card, Intel SGX, ARM TrustZone, AMD SEV e Trusted Platform Module.
Protezione dei modelli di IA, dei dati e delle decisioni in ambienti embedded, autonomi e distribuiti: esecuzione fidata, distribuzione sicura e apprendimento collaborativo rispettoso della riservatezza.
Architetture di sicurezza per piattaforme embedded, connesse e autonome: rilevamento delle intrusioni assistito dall’IA, reti di bordo, sicurezza delle centraline e integrità degli aggiornamenti over-the-air.
Funzionamento affidabile dei sistemi che usano l’IA per percepire, decidere e agire — integrità, resilienza ed esecuzione verificabile fra veicoli, aeromobili senza pilota e controllo industriale.
Verificare che una piattaforma sia in uno stato noto prima che accada qualcosa di sensibile — compresa l’attestazione del flusso di controllo, che controlla il comportamento a tempo di esecuzione e non solo l’immagine di avvio.
Integrità del controllore di volo, sicurezza delle stazioni di terra, contromisure allo spoofing e al disturbo del GPS e attestazione costruita sui vincoli dell’hardware embedded di bordo.
Architetture di sicurezza di Android e iOS, integrazione degli elementi sicuri, canali occulti basati sui sensori, fingerprinting dei dispositivi e i sistemi DRM che proteggono i contenuti commerciali su cinque miliardi di telefoni.
Protocolli EMV e di pagamento contactless, tokenizzazione, rilevamento degli attacchi relay tramite sensori ambientali e le infrastrutture di bigliettazione che muovono le città.
Profili
Pubblicazioni recenti
I lavori più recenti.
Zhanyu Sha, Konstantinos Markantonakis, Carlton Shepherd, Amir Rafi
Preprint
Amir Rafi, Konstantinos Markantonakis, Hamza Rafi, Carlton Shepherd, Zhanyu Sha
8th IEEE International Conference on Signal Processing and Information Security (ICSPIS 2025)
Zhanyu Sha, Carlton Shepherd, Amir Rafi, Konstantinos Markantonakis
Computers & Security, vol. 150, art. 104254
Carlton Shepherd, Jan Kalbantner, Benjamin Semal, Konstantinos Markantonakis
IEEE Transactions on Dependable and Secure Computing, vol. 21, no. 4
Konstantinos Markantonakis, Ghada Arfaoui, Sarah Abu Ghazalah, Carlton Shepherd, Raja Naeem Akram, Damien Sauveron
Smart Cities, vol. 7, no. 5, pp. 2887–2909
Amir Rafi, Carlton Shepherd, Konstantinos Markantonakis
22nd IEEE International Conference on Trust, Security and Privacy in Computing and Communications (TrustCom 2023)
Libri
Un corpus costruito in quasi vent’anni, che ripercorre l’evoluzione del calcolo sicuro dalle smart card multiapplicazione agli ambienti di esecuzione fidati di oggi.
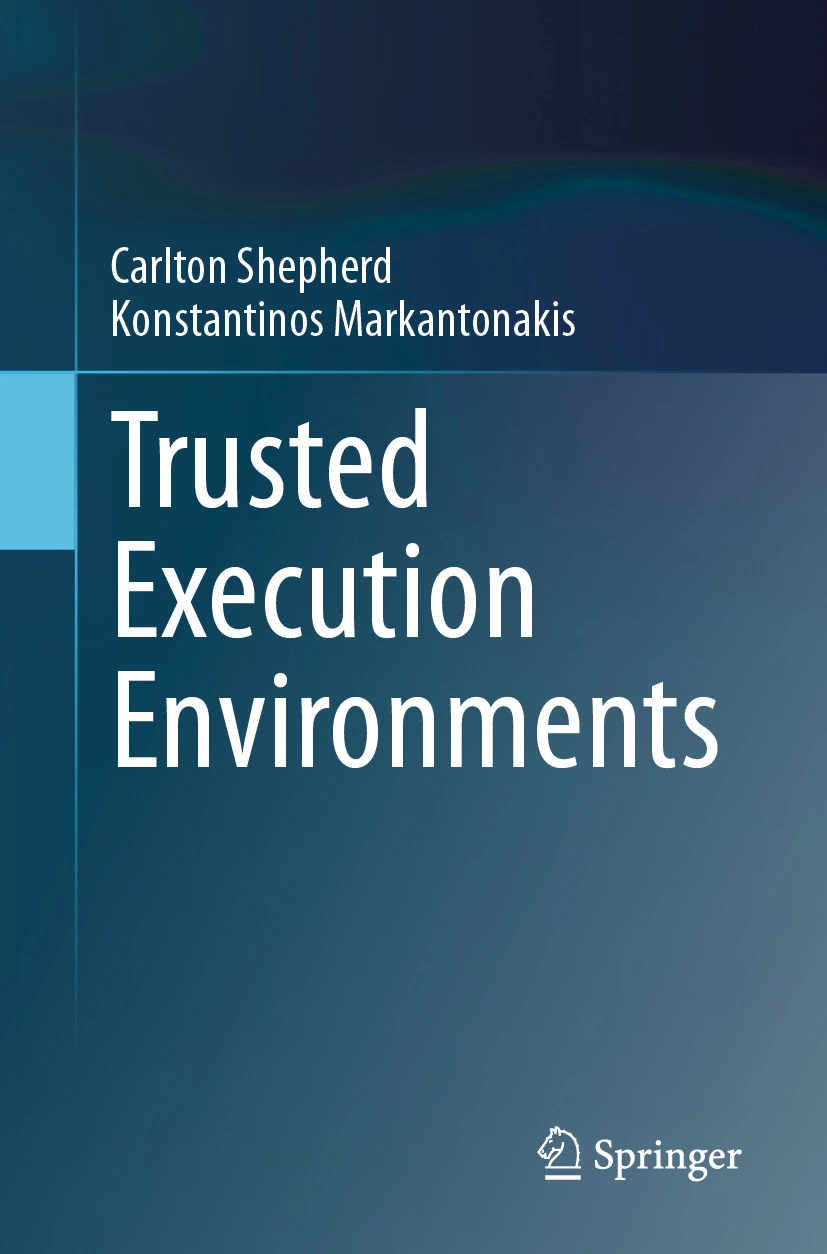
2024
Carlton Shepherd e Konstantinos Markantonakis
ISBN 978-3-031-55560-2
Springer
2017
Keith Mayes e Konstantinos Markantonakis (a cura di) — seconda edizione
ISBN 978-3-319-50498-8
Springer
2014
Konstantinos Markantonakis e Keith Mayes (a cura di)
ISBN 978-1-4614-7914-7
Springer
2008
Keith E. Mayes e Konstantinos Markantonakis (a cura di) — prima edizione
ISBN 978-0-387-72197-2
SpringerSupervisione
Seguo dottorandi su ambienti di esecuzione fidati, sicurezza dei sistemi di pagamento, sicurezza dei veicoli e dei sistemi embedded, sensori embedded resilienti, attacchi all’IA e all’esecuzione nel cloud e relative contromisure. Questo lavoro riguarda sempre più la protezione di modelli di IA, dati e decisioni sui dispositivi e sulle piattaforme in cui vengono eseguiti. Dal 2004 ho seguito fino al conseguimento del titolo oltre 17 dottorati.
Sono sempre interessato a conoscere candidati validi con una formazione in informatica, sicurezza delle informazioni, ingegneria elettronica o ingegneria informatica. La competenza pratica — in particolare nello sviluppo software — è particolarmente apprezzata, come pure un vivo interesse per la sicurezza dei sistemi e il calcolo fidato.
Notizie
Articoli, premi, divulgazioni e nomine.